
Google, Pixel telefonların modem yazılımında tespit edilen bir güvenlik açığının siber saldırılarda kullanıldığını doğruladı. CVE-2026-58704 olarak izlenen açık, kullanıcı etkileşimi gerektirmeyen "sıfır tıklama" yöntemiyle istismar edilebiliyor. Söz konusu açık, saldırganların modem sınırlarını aşarak telefonun genel verilerine erişmesine olanak tanıyor. Google, güvenlik açığının yama ile kapatıldığını açıkladı.
- Google, Pixel telefonların modem yazılımında tespit edilen bir güvenlik açığının siber saldırılarda kullanıldığını doğruladı.
- CVE-2026-58704 olarak izlenen açık, kullanıcı etkileşimi gerektirmeyen “sıfır tıklama” yöntemiyle istismar edilebiliyor.
- Söz konusu açık, saldırganların modem sınırlarını aşarak telefonun genel verilerine erişmesine olanak tanıyor.
- Google, güvenlik açığının yama ile kapatıldığını açıkladı.
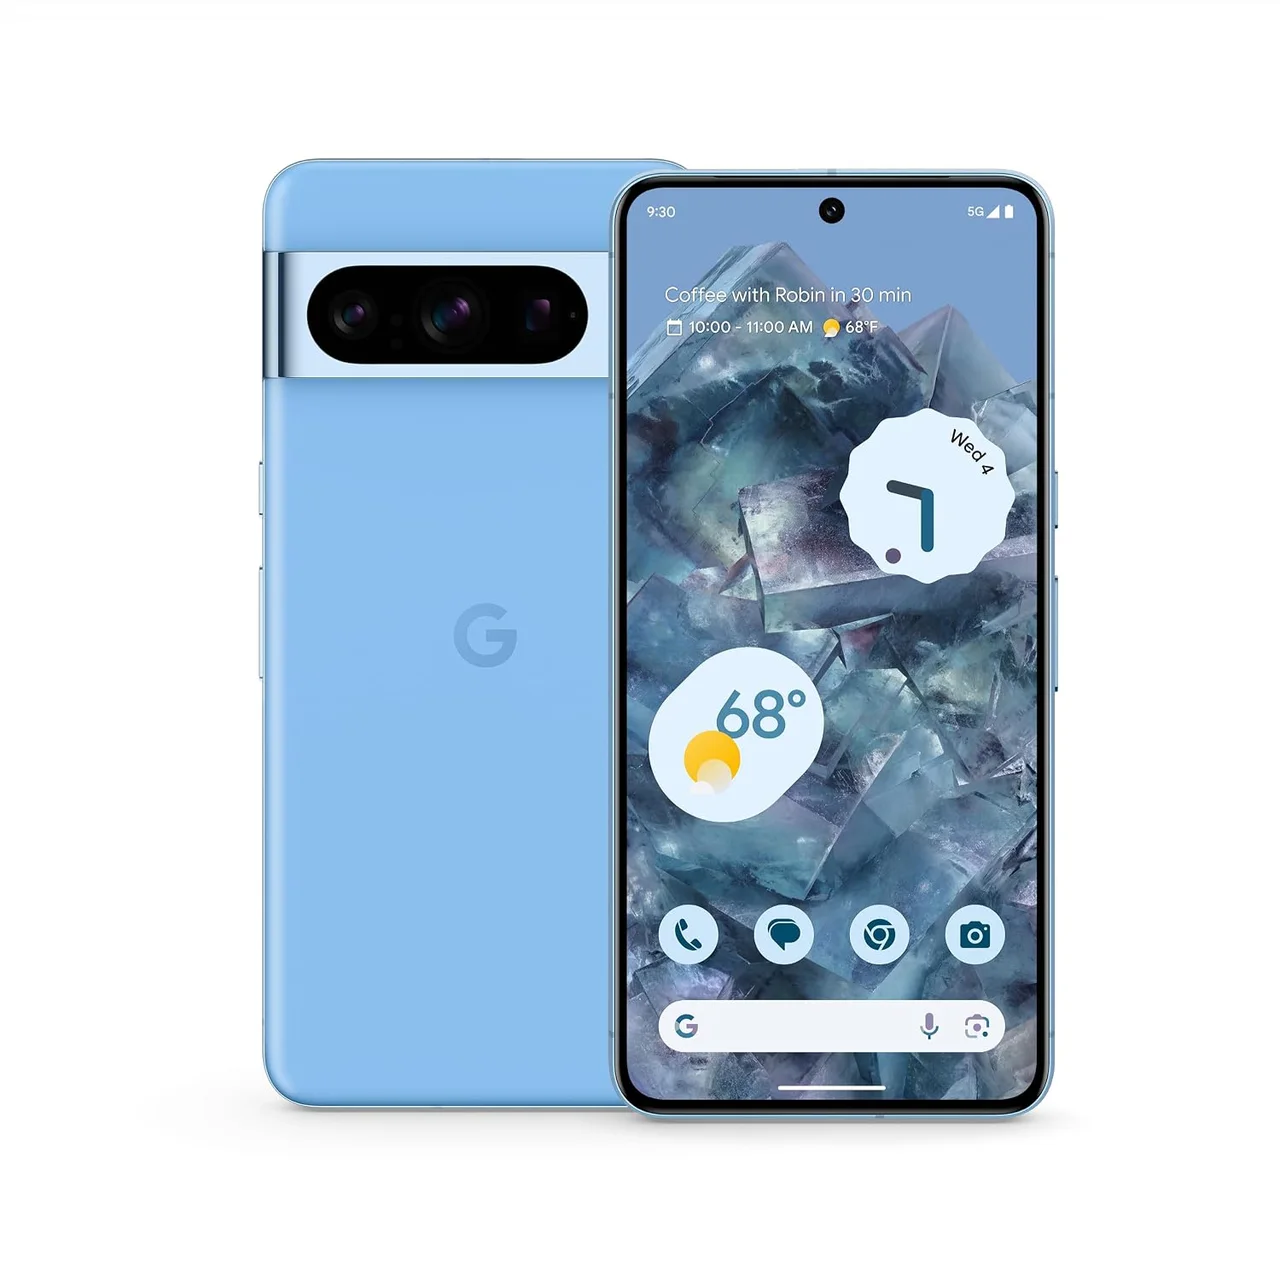
Google, Pixel akıllı telefonların yazılımında bulunan ve sınırlı sayıda hedefli siber saldırıda kullanılan bir güvenlik açığı hakkında açıklama yaptı. Salı günü yapılan duyuruya göre, CVE-2026-58704 koduyla takip edilen bu kritik açık, yayınlanan bir yama ile giderildi.
Modem Yazılımında Kritik Güvenlik Açığı
Güvenlik açığı, Pixel telefonların internet bağlantısını sağlayan modem bileşeninde tespit edildi. Bu açık, saldırganların modem yazılımının korumalı alanını (sandbox) aşarak telefonun genel verilerine erişmesine imkan tanıyan bir “ayrıcalık yükseltme” (privilege escalation) zafiyeti oluşturuyor.
Söz konusu açık, kullanıcıların herhangi bir bağlantıya tıklamasına veya dosya açmasına gerek kalmadan, tamamen sessiz bir şekilde istismar edilebiliyor. Bu tür “sıfır tıklama” (zero-click) saldırıları, kurbanın haberi olmadan cihaz verilerine erişim sağlanmasına olanak tanıyor.
Saldırıların Kaynağı Belirsiz
Google, bu güvenlik açığının kim veya kimler tarafından istismar edildiğine dair bir bilgi paylaşmadı. Şirket sözcüsü, konuyla ilgili gelen yorum taleplerine yanıt vermedi.
Bu tür güvenlik açıklarının, genellikle devlet kurumlarına ve kolluk kuvvetlerine veri hırsızlığı yazılımları satan gözetim teknolojisi şirketleri veya casus yazılım üreticileri tarafından kullanıldığı biliniyor. Pixel kullanıcılarının cihazlarını güncel tutmaları, bu tür tehditlere karşı korunmak için kritik önem taşıyor.

1 yorum